Responsabile GRC
Risali dal deposito alla richiesta.
La vista di Maya collega il registro approvato all’allegato, alla richiesta e al deposito di Sam. Il revisore successivo può così esaminare la base della decisione.
Collega ogni richiesta al deposito, alla verifica indipendente e al riutilizzo consentito.
Maya cerca prove della verifica degli accessi alle paghe. Il nome di un file non chiarisce l’ambito a Sam né la pertinenza a Maya. Richiesta chiara, criteri di accettazione e fornitore designato offrono una base pratica a entrambi.
Parti dal controllo del progetto e dal suo responsabile.
Parti dal controllo del progetto e dal suo responsabile. Indica i fornitori di prove idonei, la scadenza, il materiale richiesto, le istruzioni e i criteri di accettazione. La richiesta definisce un compito preciso.
Sam risponde con il materiale e una descrizione di ciò che dimostra.
Sam risponde con il materiale e una descrizione di ciò che dimostra. Il deposito conserva fornitore, richiesta e relazione con il controllo. Caricare un file lo rende verificabile; non lo approva.
Un revisore diverso da chi ha caricato il file esamina la versione depositata.
Un revisore diverso da chi ha caricato il file esamina la versione depositata. La approva o chiede modifiche, conservando note e date di validità pertinenti. La decisione riguarda questa prova, non certifica tutti i requisiti dell’organizzazione.
Quando sono richieste modifiche, il fornitore risponde alle osservazioni e deposita una versione sostitutiva.
Quando sono richieste modifiche, il fornitore risponde alle osservazioni e deposita una versione sostitutiva. Note e cronologia precedenti restano disponibili. Il revisore esamina il nuovo deposito. Le prove approvate sono di sola lettura; il flusso generale di nuovo deposito riguarda quelle restituite.
Nella matrice integrata dei controlli, seleziona prova sorgente, controllo destinatario, ambito e periodo di valutazione completato.
Nella matrice integrata dei controlli, seleziona prova sorgente, controllo destinatario, ambito e periodo di valutazione completato. Corrispondenze e applicabilità aggiornate sono prerequisiti. Il riutilizzo richiede una propria approvazione indipendente; approvare una corrispondenza non basta.
Raccogli prove consentite e riferimenti alle fonti.
Raccogli prove consentite e riferimenti alle fonti. Verifica versioni e approvazioni correnti prima di sigillare. Concedi all’auditor l’accesso al progetto con durata adeguata. Ispezione, sigillatura ed esportazione restano distinte dalla conclusione dell’audit.
Scegli un record. Scopri significato, responsabilità e ciò che resta da fare.
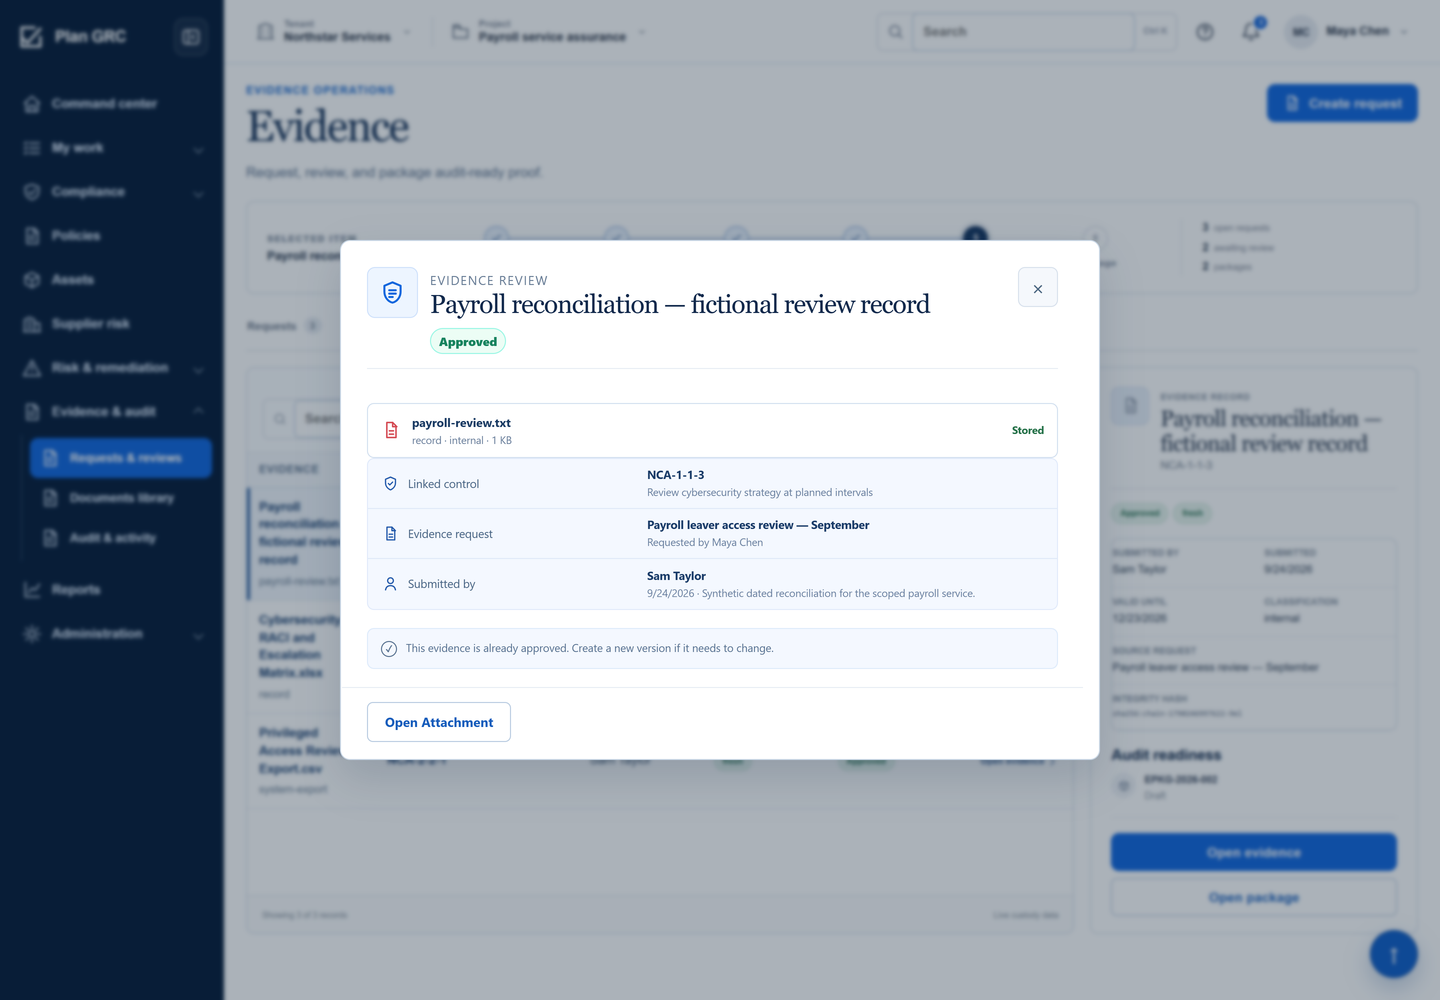
La vista di Maya collega il registro approvato all’allegato, alla richiesta e al deposito di Sam. Il revisore successivo può così esaminare la base della decisione.
La vista di Maya collega il registro approvato all’allegato, alla richiesta e al deposito di Sam. Il revisore successivo può così esaminare la base della decisione.
Registro approvato con fonte depositata e contesto della richiesta. Dati fittizi del prodotto.
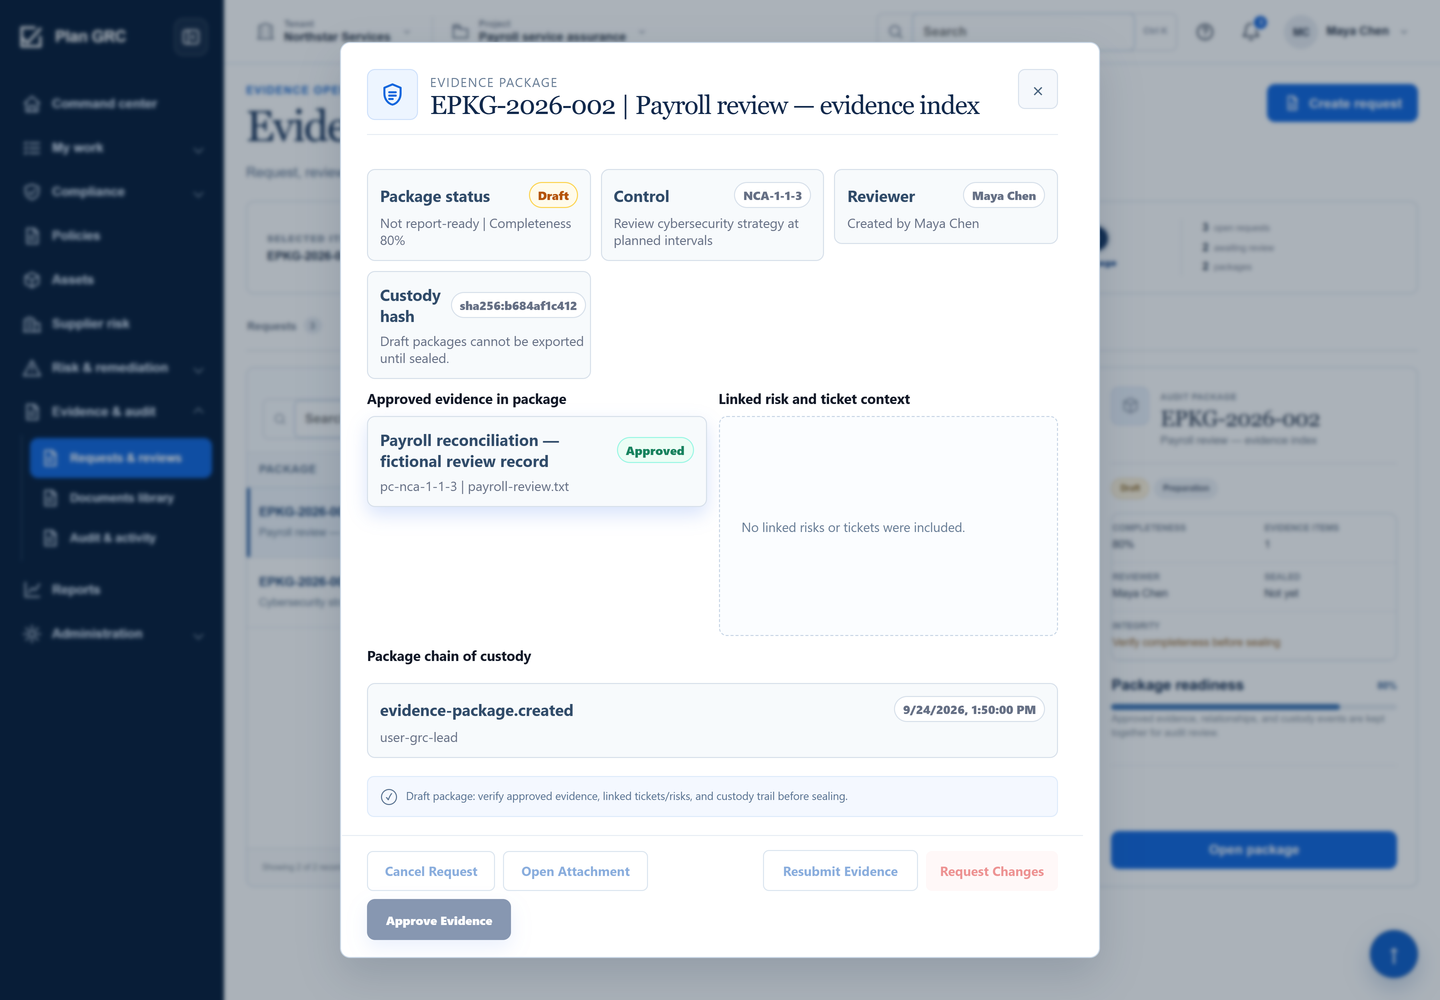
Apri la schermata originale del prodottoL’indice delle paghe contiene una prova e indica l’80 % di preparazione. Non è sigillato né pronto per il report. Esamina contenuti e controlli di preparazione prima di considerarlo esportabile.
EPKG-2026-002 resta una bozza non sigillata. La percentuale di preparazione non è un punteggio di audit.
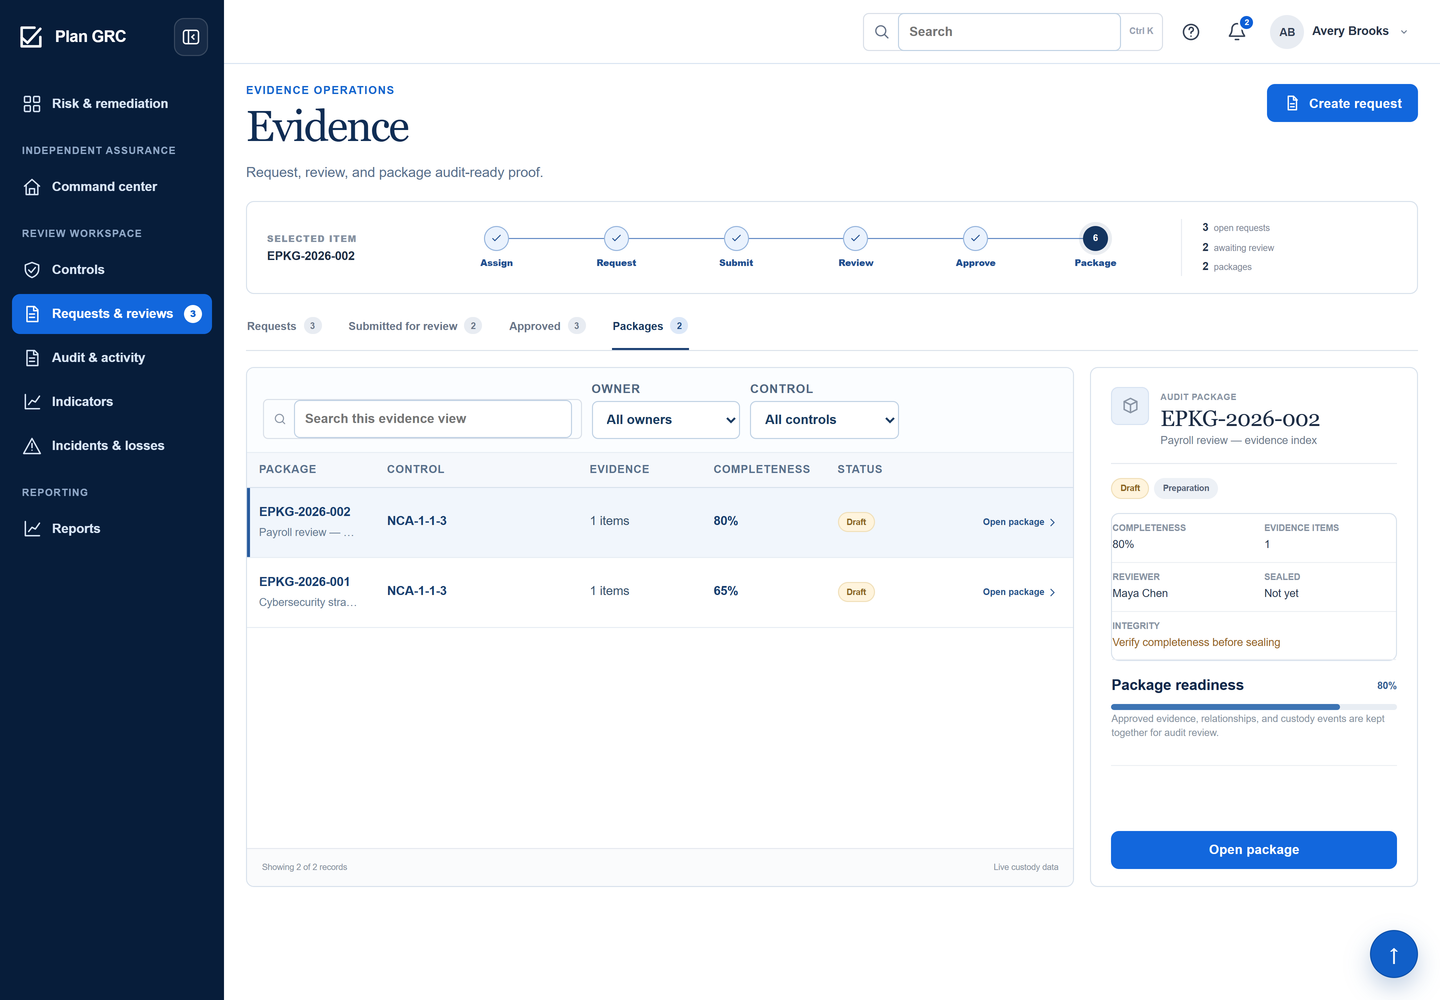
Apri la schermata originale del prodottoL’autorizzazione di progetto consente ad Avery di esaminare l’indice delle paghe in bozza. L’accesso di sola lettura ha ambito e durata definiti e non permette di approvare prove.
Vista dell’auditor sullo stesso indice in bozza, non un audit concluso né accesso illimitato al tenant.
Apri la schermata originale del prodottoMaya richiede un’evidenza. Sam la fornisce. Una revisione indipendente precede la decisione separata di riutilizzo per le garanzie ai clienti.
Maya chiede a Sam la revisione degli accessi alle paghe di settembre. La richiesta indica responsabile, scadenza e documento atteso, inclusi riconciliazione datata e controllo indipendente. Il documento inviato resta collegato alla richiesta.
Il responsabile sa cosa fornire e il revisore dispone di una base chiara per valutarne la rispondenza.
La richiesta nella schermata contiene già un documento inviato e approvato.
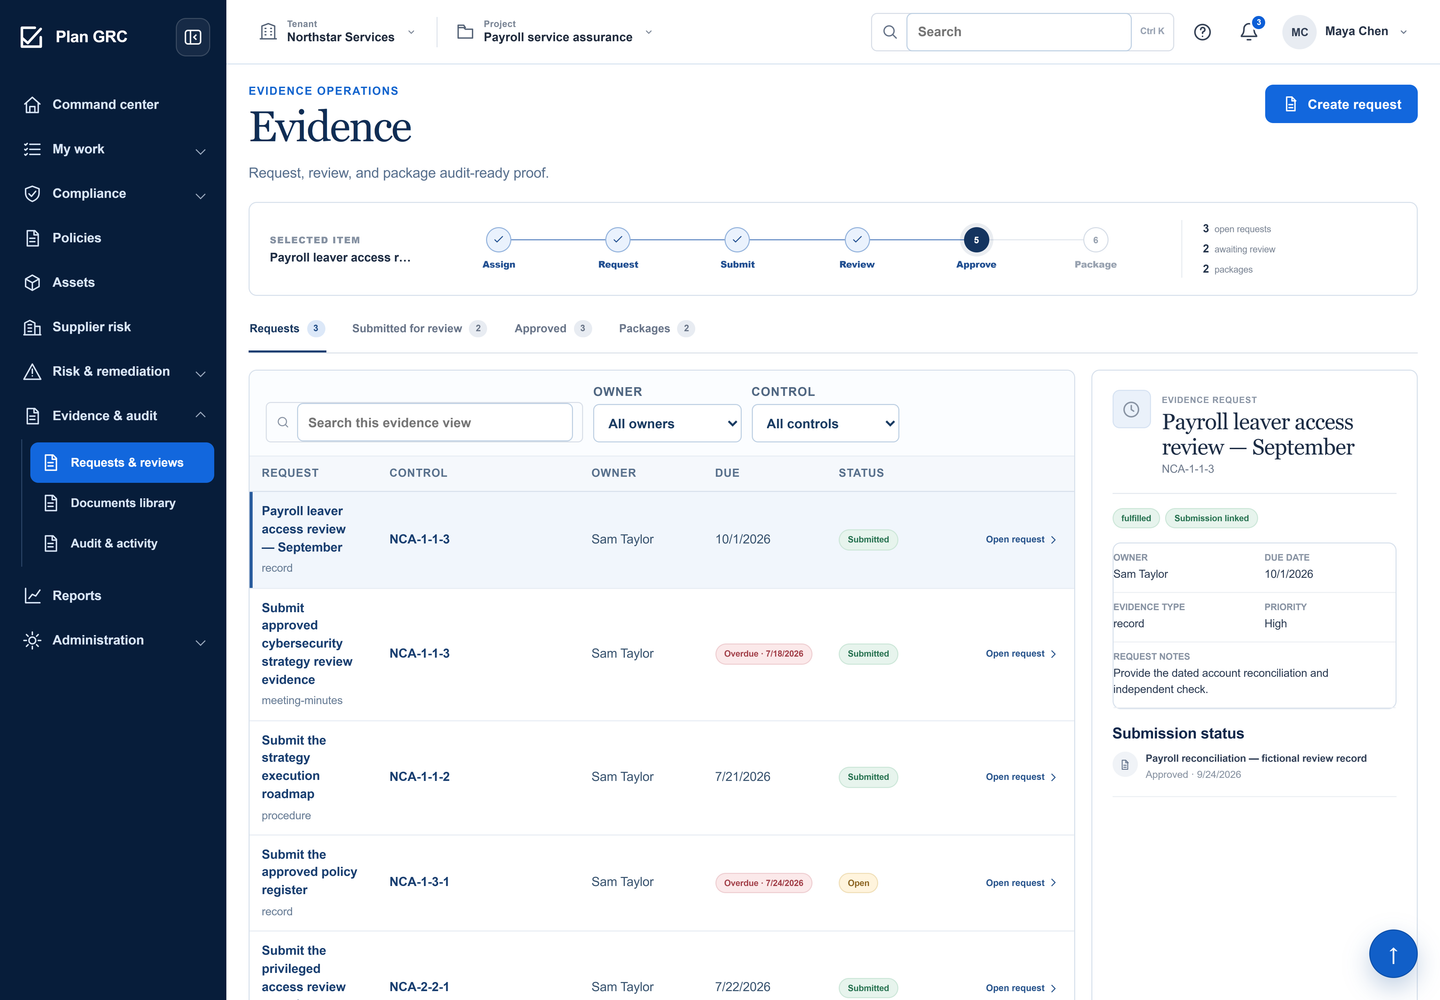
Area di lavoro fittizia · Interfaccia in inglese
Maya chiede a Sam la revisione degli accessi alle paghe di settembre. La richiesta indica responsabile, scadenza e documento atteso, inclusi riconciliazione datata e controllo indipendente. Il documento inviato resta collegato alla richiesta.
Il responsabile sa cosa fornire e il revisore dispone di una base chiara per valutarne la rispondenza.
La richiesta nella schermata contiene già un documento inviato e approvato.
Apri la schermata completa ↗Sam lavora sulle richieste di evidenza assegnate. Può fornire un file o un elemento idoneo della libreria, aggiungere contesto e rispondere ai commenti. Dopo l’invio della prova paghe, la vista mostra le attività residue.
Il responsabile cerca meno le richieste e dedica più tempo a fornire ciò che serve al revisore.
Il responsabile invia la prova; un revisore indipendente autorizzato la approva.
Apri la schermata completa ↗Maya esamina la riconciliazione paghe inviata da Sam. Il record approvato conserva richiesta, autore e file sorgente. Se il documento cambia, una nuova versione mantiene il contesto della revisione precedente.
Chi interviene dopo può esaminare ciò che è stato verificato senza scambiare un allegato o il suo nome per un’approvazione.
Sam ha inviato questa versione; Maya l’ha approvata.
Apri la schermata completa ↗Maya cita la prova paghe approvata in una risposta di assurance. Alex esamina la risposta separatamente. La libreria conserva prova, limiti del servizio e scadenza per la prossima richiesta del cliente.
Il team riutilizza materiale esaminato adatto verificandone la pertinenza alla prossima richiesta e al destinatario.
L’approvazione in libreria non invia risposte e non autorizza ogni futura divulgazione.
Apri la schermata completa ↗
Una stessa fonte può sostenere lavori diversi, ma ogni destinazione richiede una decisione separata.
Contano validità, requisiti della fonte, corrispondenze e contesto di attuazione. Se cambia la base approvata o la prova scade, la precedente decisione di riutilizzo può richiedere una nuova valutazione.
Usa risposte attualmente approvate con i relativi limiti. Quelle basate su prove richiedono fonti attuali approvate. Le risposte al cliente necessitano di verifica e conferma di divulgazione separate. L’esportazione non invia automaticamente e-mail al cliente.
La libreria gestisce i documenti sorgente. Il deposito di prova contiene richiesta, contesto del controllo e verifica. Se un documento è usato come fonte, mantieni esplicite la versione registrata e la relazione.
L’approvazione operativa registra la decisione del revisore. Non garantisce universalmente una scansione antimalware pulita o l’integrità verificata del file. Controlla anche sicurezza, integrità e accesso della fonte secondo il flusso di riutilizzo o condivisione.
No. Un altro revisore autorizzato deve approvare il deposito o chiedere modifiche.
No. I fornitori operano nell’ambito assegnato. Gli auditor hanno accesso concesso di sola lettura. Il ruolo executive standard non include la lettura delle prove; una panoramica non dà accesso ai file sottostanti.
No. La sigillatura richiede prove attuali approvate e controlli di preparazione. La disponibilità sostiene la verifica, ma non produce un parere di audit o una certificazione. Il pacchetto mostrato resta una bozza.
Il pacchetto deve essere sigillato e pronto per il report. Il risultato è un manifesto JSON o CSV di prove e riferimenti, non uno ZIP di tutti i file originali.
Segui richiesta, verifica indipendente e ispezione consentita delle prove.